| 7곳에서 무슨 일이 있었을까요?
공격을 받고 사고를 인지하기까지 약 68시간. 이번 금융권 연쇄 해킹에서 보도된 가장 긴 시간입니다.
10월 4일까지 개인정보 유출이 확인된 금융사는 시중은행 4곳, 저축은행 2곳, 캐피탈 1곳으로 모두 7곳입니다. 시중은행에서는 고객 정보가 유출됐고, 저축은행은 한 곳에서 고객 약 4만 명으로 추정되는 정보가, 다른 한 곳에서 법인 고객 정보 약 2,200건이 유출됐습니다.
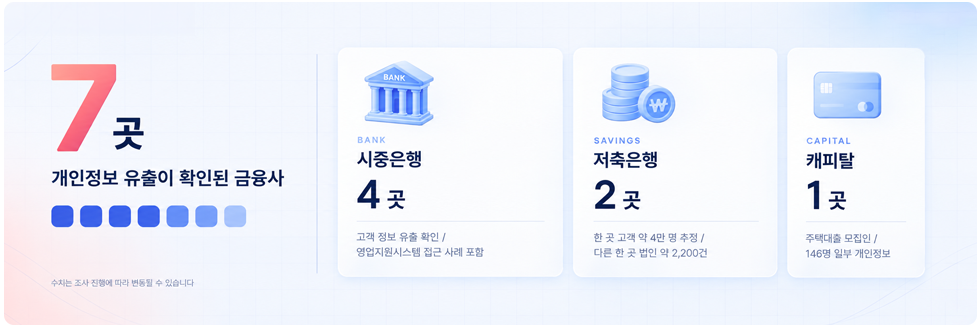
금융권 정보 유출이 확인된 곳은 시중은행 4곳, 저축은행 2곳, 캐피탈 1곳으로 모두 7곳입니다(2026년 10월 4일 기준)
금융위원장은 AI를 활용한 공격 가능성을 배제할 수 없다고 말했으며, 실제로 한 시중은행의 서버 로그에서 ARTEX라는 AI 침투 도구를 쓴 흔적이 확인됐습니다.
|왜 곧바로 공격에 대응하지 못했을까?
기존 보안은 공격을 탐지하고 조사한 뒤 대응할 시간이 있다는 전제로 움직입니다. 하지만이번 사고에서는 공격을 알아차리는 데만 몇 시간에서 며칠이 걸렸습니다.
최초 공격부터 사고를 인지하기까지 걸린 시간은 은행마다 달랐습니다. 보도에 따르면 시중은행 3곳은 약 15시간에서 약 68시간이 걸렸습니다. 가장 오래 걸린 은행은 공격이 약 43시간 이어지다 멈춘 뒤에도 약 25시간이 지나서야 사고를 인지했습니다. 일부 금융사는 금융보안원이 전달한 다른 금융사의 공격 정보를 받고서야 유출을 알았습니다.
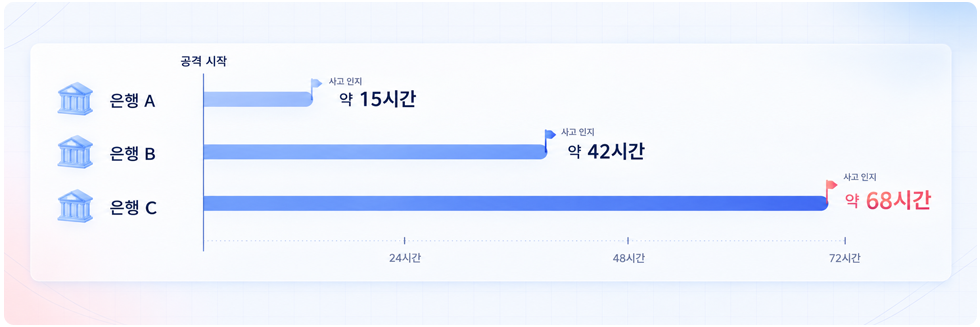
최초 공격부터 사고 인지까지 걸린 시간은 은행 B 약 15시간, 은행 C 약 42시간, 은행 A 약 68시간으로 은행마다 달랐습니다
AI를 활용한 공격은 진행 속도가 빨라, 탐지하고 인지해 대응하기가 그만큼 어려워졌습니다. 미국 보안 연구기관 콴트로 시큐리티의 보고서에 따르면 자율 AI 에이전트가 시스템 취약점을 찾아 침투 가능한 공격 코드를 완성하기까지 평균 11분이 걸렸습니다.
그럼에도 탐지와 대응은 계속 필요합니다. 다만 AI를 활용한 빠른 공격이 진행된다면, 대응에 들어갈 때 쯤이면 접근이 이미 끝나 있을 수 있습니다. 따라서 공격자의 접근이 이루어진 뒤에 쫓는 방식뿐 아니라, 접근을 허용하기 전에 막는 방식도 함께 봐야 합니다.
|같은 공격, 다른 결과
확인된 침해 경로는 직원이 업무용으로 로그인해 접속하는 내부 시스템이었습니다. 같은 시기 비슷한 공격을 받고도 유출이 확인되지 않은 은행도 있었는데, 이 접속 단계에 통제를 두고 있었습니다. 지정 단말기에서만 업무를 처리하게 하거나, 같은 IP의 반복 로그인 시도를 자동으로 차단한 것입니다. 사고 이후 금융당국은 인증과 접근통제 취약점을 중심으로 약 500개 금융사에 자체점검을 지시했고, 제로트러스트 원칙에 맞춘 보안체계 재구축도 논의했습니다.
단, AI 기반 공격도 접근 권한을 얻어야 다음 단계로 넘어갑니다. 접근이 한 번 허용되면 이후 활동은 정상 사용과 구분하기 어려워서, 방어하는 쪽은 이미 진행 중인 공격을 뒤쫓게 됩니다. 계정 인증에 주목해야 하는 이유입니다.
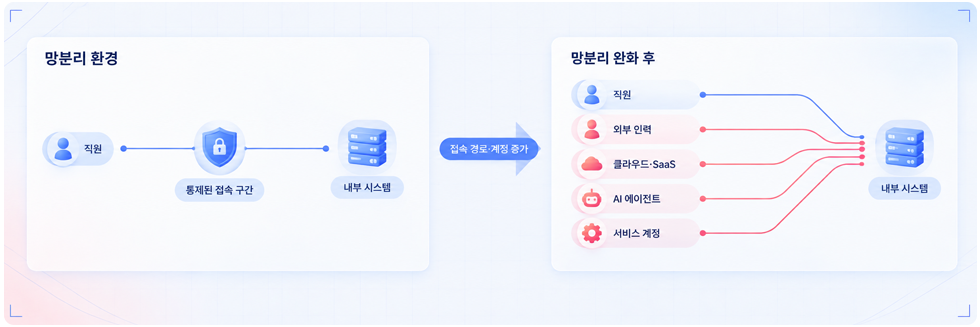
망분리 상태에서는 접속 경로가 적지만, AI와 SaaS 도입을 위해 망을 열면 접속 경로와 계정이 함께 늘어납니다
여기에 망분리 완화가 진행되면서 금융권에서도 AI 에이전트와 SaaS 도입이 늘어날 전망입니다. 외부와 연결되는 시스템이 늘어날수록 접속 경로와 계정도 함께 늘어나, 통제해야 할 지점이 많아진다는 우려가 나옵니다. 금융보안원 금융AI보안연구소장은 "밖으로 나가는 것은 편해졌지만 내부 통제는 오히려 심해져야 한다"고 당부하기도 했습니다.
|AI 공격, 제로트러스트 런타임 ID 보안으로 막다
런타임 ID 보안이란 로그인이나 접근 요청이 들어오는 순간, 접근을 허용하기 전에 통제하는 방식입니다. 요청마다 사용자, 기기, 위치, 위험도를 평가해 그대로 허용할지, 추가 인증(MFA)을 요구할지, 제한하거나 차단할지 즉시 판단합니다. 접근이 허용된 뒤의 활동을 분석해 대응하는 방식과 달리, 판단 시점이 허용 전이라는 점이 다릅니다.
| 구분 | 사후 탐지 대응 | 런 타임 통제 |
| 판단 시점 | 접근이 허용된 뒤의 활동을 분석 | 접근 요청이 들어오는 순간(허용 전) |
| 판단 기준 | 사전에 부여한 권한과 주기적 검토 | 요청마다 사용자, 기기, 위치, 위험도 반영 |
| 결과 | 알림 이후 분석가가 조사하고 대응 | 허용/추가 인증/제한/차단을 즉시 적용 |
출처: 실버포트, How to stop AI-powered attacks 가이드
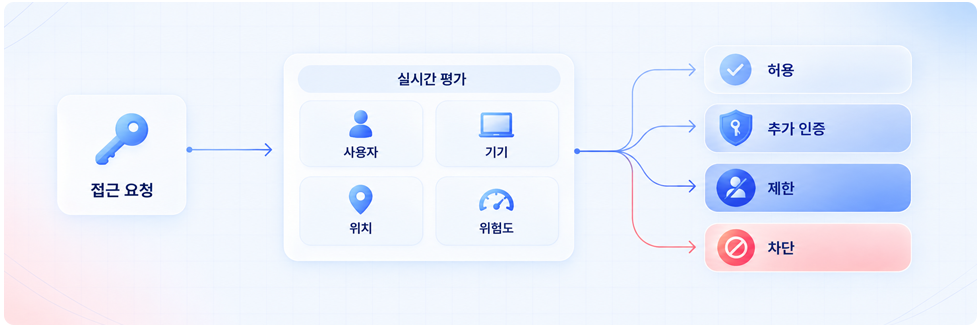
접근 요청이 들어오면 사용자, 기기, 위치, 위험도를 평가해 허용, 추가 인증, 제한, 차단 중 알맞은 조치를 즉시 취하는 흐름
제로트러스트의 '항상 검증한다'를 접속하는 바로 그 순간에 실행하는 방식이 런타임 ID 보안입니다. 계정 보안 솔루션 실버포트(Silverfort)는 런타임 ID 보안을 계정 인프라에 적용합니다. 특허 기술인 Runtime Access Protection(RAP)이 인증과 접근 요청을 실시간으로 평가하고, 계정 인프라에 직접 연동하기 때문에 아래 영역을 한꺼번에 다룰 수 있습니다.
| 적용 영역 | 내용 |
| Active Directory | NTLM, Kerberos 등 취약한 레거시 인증 프로토콜 포함 |
| 서비스 계정, 비인간 계정 | 상시 권한을 가진 경우가 많은 서비스 계정과 머신 계정 |
| 레거시 및 자체 개발 애플리케이션 | 최신 인증 기능을 갖추지 못한 애플리케이션 |
| 관리자 접근 경로 | RDP, SSH, PowerShell 등 관리 도구 |
| OT, 분리망 환경 | 모니터링이 어려운 OT 환경, 망분리·에어갭 환경 |
| 클라우드, SaaS, AI | 클라우드 IdP, SaaS, AI 에이전트와 AI 플랫폼 |
출처: 실버포트, How to stop AI-powered attacks 가이드
실제로 실버포트는 앤트로픽의 프로젝트 글래스윙 참여 기업과 AI 기반 공격 기법을 실제 기업 환경에서 테스트했고, 공격자가 정상 계정 정보를 확보한 경우에도 접근 허용 전에 위험도를 평가해 횡이동을 막았다고 밝혔습니다.
자주 묻는 질문
Q. 런타임 ID 보안은 기존 MFA와 무엇이 다른가요?
MFA는 접근을 허용하기 전에 추가 인증을 요구하는 방법 중 하나예요. 런타임 ID 보안은 접근 요청마다 사용자, 기기, 위치, 위험도를 평가해 허용, 추가 인증, 제한, 차단 중 무엇이 필요한지 판단하는 방식이고, MFA는 그 선택지 가운데 하나로 쓰여요.
Q. 애플리케이션을 바꿔야 적용할 수 있나요?
실버포트는 계정 인프라에 직접 연동하기 때문에 기존 인프라나 애플리케이션을 바꾸지 않고 적용할 수 있다고 설명해요. 우리 환경에 맞는 적용 방식은 웨비나나 프로티앤에스 문의로 확인할 수 있어요.
Q. 이미 EDR 같은 탐지·대응 솔루션을 쓰고 있는데도 필요한가요?
탐지와 대응은 계속 필요해요. 런타임 ID 보안은 접근을 허용하기 전에 계정의 요청을 판단하는 역할이라, 탐지·대응 솔루션과 서로 대체하는 관계가 아니라 빈틈을 메워 주는 상호 보완 관계예요.
|런타임 ID 보안, 무엇부터 시작해야 할까요?
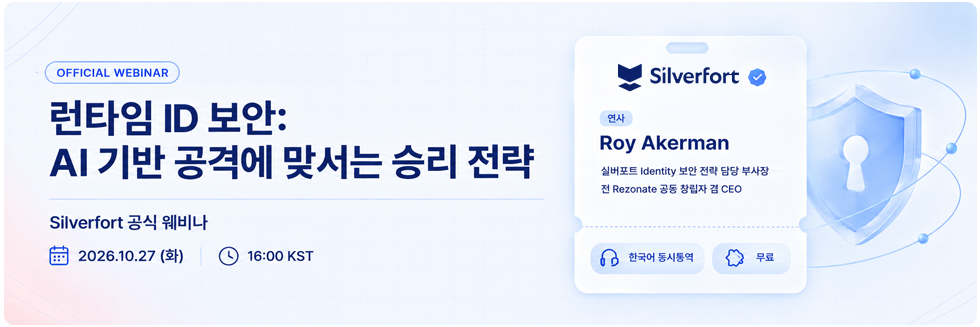
프론티어 AI와 망분리 완화로 계정 인증의 부담이 점점 커지고 있습니다. AI는 더 빠르게 공격하고, 망이 열릴수록 접속 경로와 계정은 더 늘어나기 때문입니다. 이 변화에 어떻게 대응할지, 10월 27일 실버포트 웨비나에서 확인해 보세요.
- AI 공격에 기존 보안이 왜 통하지 않을까?
- 계정 보안 취약점, 어떻게 찾아야 할까? (클라우드, 온프레미스, SaaS, AI 환경)
- AI처럼 빠른 공격에 대비한 우리 조직의 방어력 점검
- 런타임 ID 보안으로 공격을 실시간으로 차단하는 방법
- AI 에이전트 시대, 보안 전략은 어떻게 세워야 할까?
일정 : 2026년 10월 27일 (화) 오후 4시(KST)
진행 : 한국어 동시 통역
연사 : 로이 아커만 Roy Akerman 실버포트 Identity 보안전략 담당 부사장, 전 Rezonate 공동 창립자 겸 CEO
등록 : 웨비나 등록 바로가기 (무료)


| 7곳에서 무슨 일이 있었을까요?
공격을 받고 사고를 인지하기까지 약 68시간. 이번 금융권 연쇄 해킹에서 보도된 가장 긴 시간입니다.
10월 4일까지 개인정보 유출이 확인된 금융사는 시중은행 4곳, 저축은행 2곳, 캐피탈 1곳으로 모두 7곳입니다. 시중은행에서는 고객 정보가 유출됐고, 저축은행은 한 곳에서 고객 약 4만 명으로 추정되는 정보가, 다른 한 곳에서 법인 고객 정보 약 2,200건이 유출됐습니다.
금융권 정보 유출이 확인된 곳은 시중은행 4곳, 저축은행 2곳, 캐피탈 1곳으로 모두 7곳입니다(2026년 10월 4일 기준)
금융위원장은 AI를 활용한 공격 가능성을 배제할 수 없다고 말했으며, 실제로 한 시중은행의 서버 로그에서 ARTEX라는 AI 침투 도구를 쓴 흔적이 확인됐습니다.
|왜 곧바로 공격에 대응하지 못했을까?
기존 보안은 공격을 탐지하고 조사한 뒤 대응할 시간이 있다는 전제로 움직입니다. 하지만이번 사고에서는 공격을 알아차리는 데만 몇 시간에서 며칠이 걸렸습니다.
최초 공격부터 사고를 인지하기까지 걸린 시간은 은행마다 달랐습니다. 보도에 따르면 시중은행 3곳은 약 15시간에서 약 68시간이 걸렸습니다. 가장 오래 걸린 은행은 공격이 약 43시간 이어지다 멈춘 뒤에도 약 25시간이 지나서야 사고를 인지했습니다. 일부 금융사는 금융보안원이 전달한 다른 금융사의 공격 정보를 받고서야 유출을 알았습니다.
최초 공격부터 사고 인지까지 걸린 시간은 은행 B 약 15시간, 은행 C 약 42시간, 은행 A 약 68시간으로 은행마다 달랐습니다
AI를 활용한 공격은 진행 속도가 빨라, 탐지하고 인지해 대응하기가 그만큼 어려워졌습니다. 미국 보안 연구기관 콴트로 시큐리티의 보고서에 따르면 자율 AI 에이전트가 시스템 취약점을 찾아 침투 가능한 공격 코드를 완성하기까지 평균 11분이 걸렸습니다.
그럼에도 탐지와 대응은 계속 필요합니다. 다만 AI를 활용한 빠른 공격이 진행된다면, 대응에 들어갈 때 쯤이면 접근이 이미 끝나 있을 수 있습니다. 따라서 공격자의 접근이 이루어진 뒤에 쫓는 방식뿐 아니라, 접근을 허용하기 전에 막는 방식도 함께 봐야 합니다.
|같은 공격, 다른 결과
확인된 침해 경로는 직원이 업무용으로 로그인해 접속하는 내부 시스템이었습니다. 같은 시기 비슷한 공격을 받고도 유출이 확인되지 않은 은행도 있었는데, 이 접속 단계에 통제를 두고 있었습니다. 지정 단말기에서만 업무를 처리하게 하거나, 같은 IP의 반복 로그인 시도를 자동으로 차단한 것입니다. 사고 이후 금융당국은 인증과 접근통제 취약점을 중심으로 약 500개 금융사에 자체점검을 지시했고, 제로트러스트 원칙에 맞춘 보안체계 재구축도 논의했습니다.
단, AI 기반 공격도 접근 권한을 얻어야 다음 단계로 넘어갑니다. 접근이 한 번 허용되면 이후 활동은 정상 사용과 구분하기 어려워서, 방어하는 쪽은 이미 진행 중인 공격을 뒤쫓게 됩니다. 계정 인증에 주목해야 하는 이유입니다.
망분리 상태에서는 접속 경로가 적지만, AI와 SaaS 도입을 위해 망을 열면 접속 경로와 계정이 함께 늘어납니다
여기에 망분리 완화가 진행되면서 금융권에서도 AI 에이전트와 SaaS 도입이 늘어날 전망입니다. 외부와 연결되는 시스템이 늘어날수록 접속 경로와 계정도 함께 늘어나, 통제해야 할 지점이 많아진다는 우려가 나옵니다. 금융보안원 금융AI보안연구소장은 "밖으로 나가는 것은 편해졌지만 내부 통제는 오히려 심해져야 한다"고 당부하기도 했습니다.
|AI 공격, 제로트러스트 런타임 ID 보안으로 막다
런타임 ID 보안이란 로그인이나 접근 요청이 들어오는 순간, 접근을 허용하기 전에 통제하는 방식입니다. 요청마다 사용자, 기기, 위치, 위험도를 평가해 그대로 허용할지, 추가 인증(MFA)을 요구할지, 제한하거나 차단할지 즉시 판단합니다. 접근이 허용된 뒤의 활동을 분석해 대응하는 방식과 달리, 판단 시점이 허용 전이라는 점이 다릅니다.
출처: 실버포트, How to stop AI-powered attacks 가이드
접근 요청이 들어오면 사용자, 기기, 위치, 위험도를 평가해 허용, 추가 인증, 제한, 차단 중 알맞은 조치를 즉시 취하는 흐름
제로트러스트의 '항상 검증한다'를 접속하는 바로 그 순간에 실행하는 방식이 런타임 ID 보안입니다. 계정 보안 솔루션 실버포트(Silverfort)는 런타임 ID 보안을 계정 인프라에 적용합니다. 특허 기술인 Runtime Access Protection(RAP)이 인증과 접근 요청을 실시간으로 평가하고, 계정 인프라에 직접 연동하기 때문에 아래 영역을 한꺼번에 다룰 수 있습니다.
출처: 실버포트, How to stop AI-powered attacks 가이드
실제로 실버포트는 앤트로픽의 프로젝트 글래스윙 참여 기업과 AI 기반 공격 기법을 실제 기업 환경에서 테스트했고, 공격자가 정상 계정 정보를 확보한 경우에도 접근 허용 전에 위험도를 평가해 횡이동을 막았다고 밝혔습니다.
자주 묻는 질문
Q. 런타임 ID 보안은 기존 MFA와 무엇이 다른가요?
MFA는 접근을 허용하기 전에 추가 인증을 요구하는 방법 중 하나예요. 런타임 ID 보안은 접근 요청마다 사용자, 기기, 위치, 위험도를 평가해 허용, 추가 인증, 제한, 차단 중 무엇이 필요한지 판단하는 방식이고, MFA는 그 선택지 가운데 하나로 쓰여요.
Q. 애플리케이션을 바꿔야 적용할 수 있나요?
실버포트는 계정 인프라에 직접 연동하기 때문에 기존 인프라나 애플리케이션을 바꾸지 않고 적용할 수 있다고 설명해요. 우리 환경에 맞는 적용 방식은 웨비나나 프로티앤에스 문의로 확인할 수 있어요.
Q. 이미 EDR 같은 탐지·대응 솔루션을 쓰고 있는데도 필요한가요?
탐지와 대응은 계속 필요해요. 런타임 ID 보안은 접근을 허용하기 전에 계정의 요청을 판단하는 역할이라, 탐지·대응 솔루션과 서로 대체하는 관계가 아니라 빈틈을 메워 주는 상호 보완 관계예요.
|런타임 ID 보안, 무엇부터 시작해야 할까요?
프론티어 AI와 망분리 완화로 계정 인증의 부담이 점점 커지고 있습니다. AI는 더 빠르게 공격하고, 망이 열릴수록 접속 경로와 계정은 더 늘어나기 때문입니다. 이 변화에 어떻게 대응할지, 10월 27일 실버포트 웨비나에서 확인해 보세요.
일정 : 2026년 10월 27일 (화) 오후 4시(KST)
진행 : 한국어 동시 통역
연사 : 로이 아커만 Roy Akerman 실버포트 Identity 보안전략 담당 부사장, 전 Rezonate 공동 창립자 겸 CEO
등록 : 웨비나 등록 바로가기 (무료)