"보안 사고는 남의 일"이라고 생각하시나요?
2025년 7월, SK텔레콤 침해 사고의 원인이 밝혀졌습니다. 계정 비밀번호 관리 부실, 사전 침해 대응 미흡. 같은 해, 서울보증보험은 랜섬웨어 공격으로 13.2TB의 데이터가 유출됐습니다. 현대자동차 유럽법인도 마찬가지였습니다. 세 사고의 공통점은 하나입니다. 핵심 경로는 Identity, 즉 계정이었습니다. 그리고 기업 내 모든 계정을 관리하는 시스템이 바로 Active Directory(AD) 입니다.
|Active Directory가 왜 주요 공격 표적이 되는가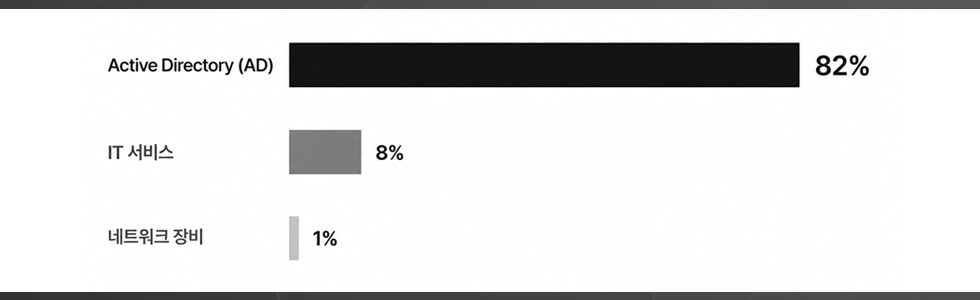
공격 표적 노출도
Active Directory(이하 AD)는 임직원 계정, 단말, 서버, 업무 시스템 접근 권한을 한데 관리하는 핵심 인프라입니다. 쉽게 말해, AD를 장악하면 네트워크 내 모든 단말과 시스템을 장악할 수 있습니다. 실제로 공격 경로 분석 데이터에 따르면, 전체 조직의 82%가 AD를 보유하고 있고, 그 노출 위협 비율 역시 82%에 달합니다. 네트워크 장비(1%), IT 서비스(8%)와는 확연히 다른 수치입니다. 문제는 이 높은 노출 위험에도 불구하고, 많은 기업들이 AD 보안에 무관심하다는 점입니다.
"기존 보안 체계로 충분하지 않나요?"
기존 접근 통제 솔루션은 주로 RDP(원격 접속) 경로만 보호합니다. 하지만 실제 AD 공격은 SMB, RPC, WMI와 같은 프로토콜을 통해 이루어집니다. AD에 연결된 모든 단말은 AD 서버에 SMB/RPC 접근이 가능하기 때문에, 기존 보안 체계는 이 경로를 원천 차단하지 못합니다. 랜섬웨어 공격의 85%가 바로 이 인증 보안 사각지대를 통해 유입되고 확산됩니다.
| AD 공격의 전형적인 경로
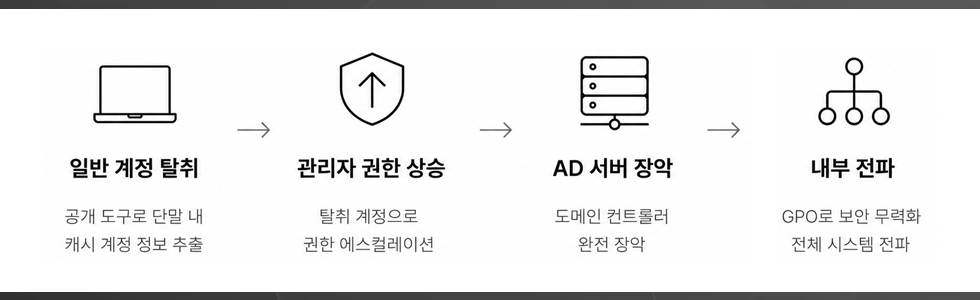
가장 일반적인 공격 흐름은 이렇습니다.
- 일반 사용자 단말의 계정 탈취
- 권한 상승을 통해 관리자 계정 탈취
- AD 서버 장악
- GPO(그룹 정책)를 통해 단말 보안 무력화, 내부 전파
이 과정에서 공격자가 사용하는 도구는 Mimikatz, Impacket, Rubeus 같은 공개 도구로도 충분합니다.
| 국내 기업의 AD 보안 수준은 어느 정도인가
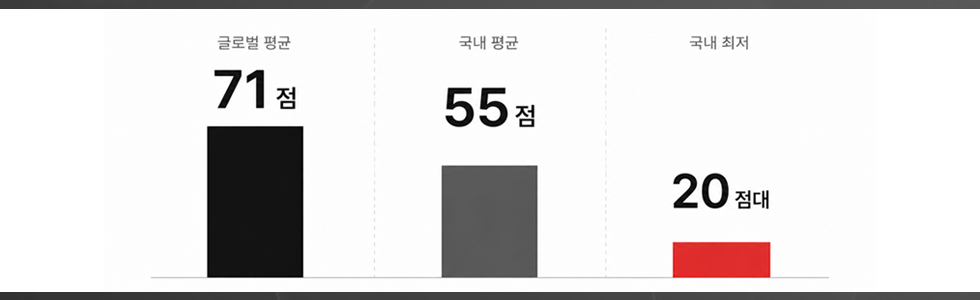
약 50개사 국내 기업을 대상으로 AD 보안 점수를 측정한 결과는 글로벌 평균 71점, 국내 평균 55점, 그리고 국내 최저는 20점대로 나타났습니다. 다만 우려스러운 점은 기업 규모가 클수록 평균 점수가 낮다는 것입니다. AD 구성이 복잡하고 오래될수록, 관리되지 않은 취약점이 쌓일 가능성이 높습니다. 그렇다면 우리 회사의 점수는 몇 점일까요?
| 10분 만에 보안 점수를 숫자로 확인하는 방법
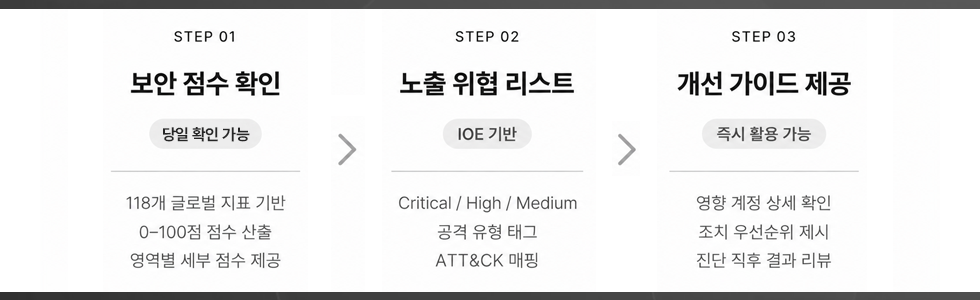
프로티앤에스의 1 Day AD 보안진단 서비스는 별도 설치나 사전 준비 없이, 당일 확인 가능한 AD 보안 현황을 정량화된 점수로 제공합니다. 진단 비용은 무료입니다.
| 진단이 확인하는 것
약 120개의 글로벌 수준 지표를 기반으로, AD 환경의 노출 위협을 두 가지 관점에서 점검합니다.
① IOE (Indicator of Exposure, 노출 취약점)
아직 침해는 발생하지 않았지만, 공격자가 악용할 수 있는 설정 취약점입니다.
- 관리자 계정에 SPN이 설정되어 있는 경우 (Kerberoasting 공격 경로)
- Pre-Authentication이 비활성화된 계정 존재 (AS-REP Roasting 공격 경로)
- RC4·DES 등 취약한 암호화 방식이 허용된 도메인 컨트롤러
- NTLM version 1 사용 허용
- Domain Admins 그룹의 과다한 계정 수
② IOC (Indicator of Compromise, 침해 지표)
이미 침해가 발생했거나 진행 중임을 시사하는 징후입니다.
진단 직후 결과 리뷰와 함께 다음 정보를 제공받습니다.
- 현재 보안 점수 (0~100점)
- Critical/High/Medium/Low/Info 등 등급 별 노출 위협 목록
- 각 위협에 대한 공격 가능성 설명과 구체적인 개선 가이드
- ATT&CK 프레임 워크 기반 공격 유형 매핑
| 진단 이후의 보안 전략
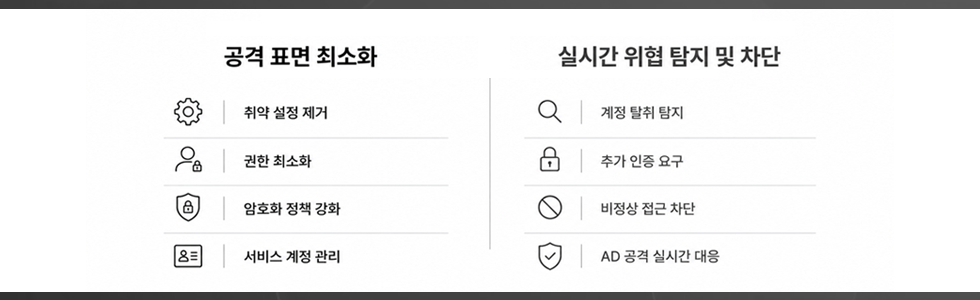
보안 점수에 따라 두 방향의 대응 방법을 제안합니다.
①공격 표면 최소화
취약한 설정을 찾아 제거하는 작업입니다. 취약한 암호화 방식 비활성화, 불필요한 권한 제거, 서비스 계정 관리 체계화 등이 해당됩니다. 개선 후 점수가 올라가는 것을 직접 확인할 수 있습니다.
②실시간 위협 탐지 및 차단
설정을 개선하더라도, 계정이 탈취되는 상황 자체를 막을 수는 없습니다. 탈취된 계정이 AD를 공격하려 할 때, 이를 실시간으로 탐지하고 추가 인증을 요구하거나 차단하는 체계가 필요합니다.
Microsoft의 Defense Report 2024에 따르면, 많은 침해 사고가 이미 지원이 종료된 Windows Server 버전에서 운영 중인 도메인 컨트롤러를 통해 발생했습니다. 지금 당장 모든 취약점을 해소하기 어렵더라도, 먼저 현황을 파악하는 것이 출발점입니다. 우리 회사의 보안 점수가 몇 점인지 확인하는 것부터 AD 보안의 시작입니다.


"보안 사고는 남의 일"이라고 생각하시나요?
2025년 7월, SK텔레콤 침해 사고의 원인이 밝혀졌습니다. 계정 비밀번호 관리 부실, 사전 침해 대응 미흡. 같은 해, 서울보증보험은 랜섬웨어 공격으로 13.2TB의 데이터가 유출됐습니다. 현대자동차 유럽법인도 마찬가지였습니다. 세 사고의 공통점은 하나입니다. 핵심 경로는 Identity, 즉 계정이었습니다. 그리고 기업 내 모든 계정을 관리하는 시스템이 바로 Active Directory(AD) 입니다.
|Active Directory가 왜 주요 공격 표적이 되는가
공격 표적 노출도
Active Directory(이하 AD)는 임직원 계정, 단말, 서버, 업무 시스템 접근 권한을 한데 관리하는 핵심 인프라입니다. 쉽게 말해, AD를 장악하면 네트워크 내 모든 단말과 시스템을 장악할 수 있습니다. 실제로 공격 경로 분석 데이터에 따르면, 전체 조직의 82%가 AD를 보유하고 있고, 그 노출 위협 비율 역시 82%에 달합니다. 네트워크 장비(1%), IT 서비스(8%)와는 확연히 다른 수치입니다. 문제는 이 높은 노출 위험에도 불구하고, 많은 기업들이 AD 보안에 무관심하다는 점입니다.
"기존 보안 체계로 충분하지 않나요?"
기존 접근 통제 솔루션은 주로 RDP(원격 접속) 경로만 보호합니다. 하지만 실제 AD 공격은 SMB, RPC, WMI와 같은 프로토콜을 통해 이루어집니다. AD에 연결된 모든 단말은 AD 서버에 SMB/RPC 접근이 가능하기 때문에, 기존 보안 체계는 이 경로를 원천 차단하지 못합니다. 랜섬웨어 공격의 85%가 바로 이 인증 보안 사각지대를 통해 유입되고 확산됩니다.
| AD 공격의 전형적인 경로
가장 일반적인 공격 흐름은 이렇습니다.
이 과정에서 공격자가 사용하는 도구는 Mimikatz, Impacket, Rubeus 같은 공개 도구로도 충분합니다.
| 국내 기업의 AD 보안 수준은 어느 정도인가
약 50개사 국내 기업을 대상으로 AD 보안 점수를 측정한 결과는 글로벌 평균 71점, 국내 평균 55점, 그리고 국내 최저는 20점대로 나타났습니다. 다만 우려스러운 점은 기업 규모가 클수록 평균 점수가 낮다는 것입니다. AD 구성이 복잡하고 오래될수록, 관리되지 않은 취약점이 쌓일 가능성이 높습니다. 그렇다면 우리 회사의 점수는 몇 점일까요?
| 10분 만에 보안 점수를 숫자로 확인하는 방법
프로티앤에스의 1 Day AD 보안진단 서비스는 별도 설치나 사전 준비 없이, 당일 확인 가능한 AD 보안 현황을 정량화된 점수로 제공합니다. 진단 비용은 무료입니다.
| 진단이 확인하는 것
약 120개의 글로벌 수준 지표를 기반으로, AD 환경의 노출 위협을 두 가지 관점에서 점검합니다.
① IOE (Indicator of Exposure, 노출 취약점)
아직 침해는 발생하지 않았지만, 공격자가 악용할 수 있는 설정 취약점입니다.
② IOC (Indicator of Compromise, 침해 지표)
이미 침해가 발생했거나 진행 중임을 시사하는 징후입니다.
진단 직후 결과 리뷰와 함께 다음 정보를 제공받습니다.
| 진단 이후의 보안 전략
보안 점수에 따라 두 방향의 대응 방법을 제안합니다.
①공격 표면 최소화
취약한 설정을 찾아 제거하는 작업입니다. 취약한 암호화 방식 비활성화, 불필요한 권한 제거, 서비스 계정 관리 체계화 등이 해당됩니다. 개선 후 점수가 올라가는 것을 직접 확인할 수 있습니다.
②실시간 위협 탐지 및 차단
설정을 개선하더라도, 계정이 탈취되는 상황 자체를 막을 수는 없습니다. 탈취된 계정이 AD를 공격하려 할 때, 이를 실시간으로 탐지하고 추가 인증을 요구하거나 차단하는 체계가 필요합니다.
Microsoft의 Defense Report 2024에 따르면, 많은 침해 사고가 이미 지원이 종료된 Windows Server 버전에서 운영 중인 도메인 컨트롤러를 통해 발생했습니다. 지금 당장 모든 취약점을 해소하기 어렵더라도, 먼저 현황을 파악하는 것이 출발점입니다. 우리 회사의 보안 점수가 몇 점인지 확인하는 것부터 AD 보안의 시작입니다.