Sophos는 지난 1년간 랜섬웨어 피해를 입은 기업 2,158곳을 대상으로 사고 원인을 조사했습니다. 가장 많은 원인 3개 중 하나는 탈취된 계정이었으며, 악성 이메일, 피싱이 함께 최상위권을 기록했습니다. 세 원인의 공통점은 하나입니다. 시스템의 결함이 아니라 사람과 계정, 즉 신원(identity)을 노렸다는 점입니다. 세 원인을 합치면 73%로, 랜섬웨어 사고의 열 건 중 일곱 건 이상이 신원을 통해 시작된 셈입니다.
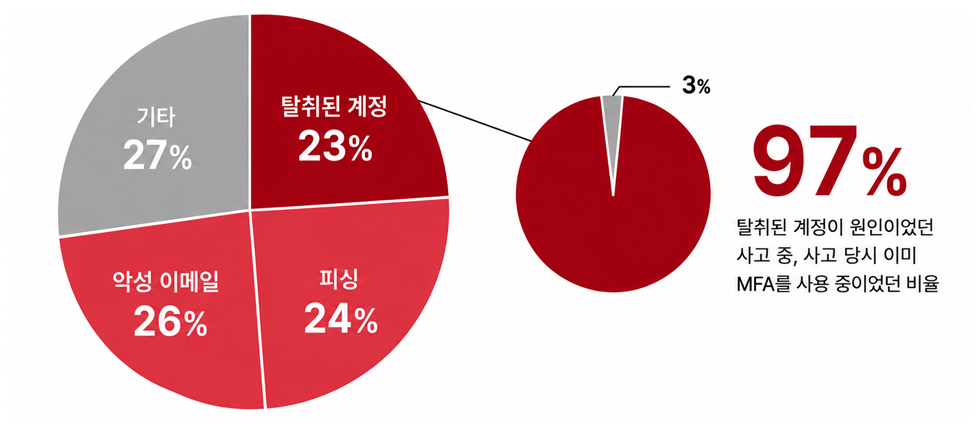
특히 탈취된 계정이 원인이었던 사고는 97%가 사고 당시 이미 MFA를 사용하고 있었습니다. MFA(Multi-Factor Authentication, 다단계 인증)는 아이디와 비밀번호 외에 추가 인증 수단을 요구해 계정 도용을 막는 방식으로, 계정 보안의 기본 조치로 꼽힙니다. 그런데 이 기본 조치를 갖춘 조직 대부분이 계정 탈취로 이어졌습니다.
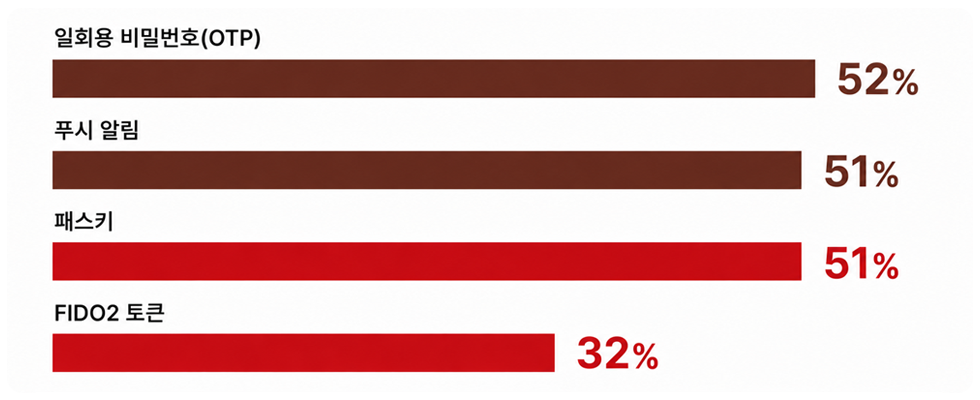
취약한 MFA를 사용한 것도 아니었습니다. 해당 조직들은 평균 2.5개의 MFA 방식을 동시에 운영하고 있었고, 그 구성은 일회용 비밀번호(52%), 푸시 알림(51%), 패스키(51%), FIDO2 토큰(32%)이었습니다. 업계에서 상대적으로 안전하다고 평가받는 인증 수단이 절반 가까이 포함된 구성입니다.
MFA를 썼는데도 왜 뚫렸을까?
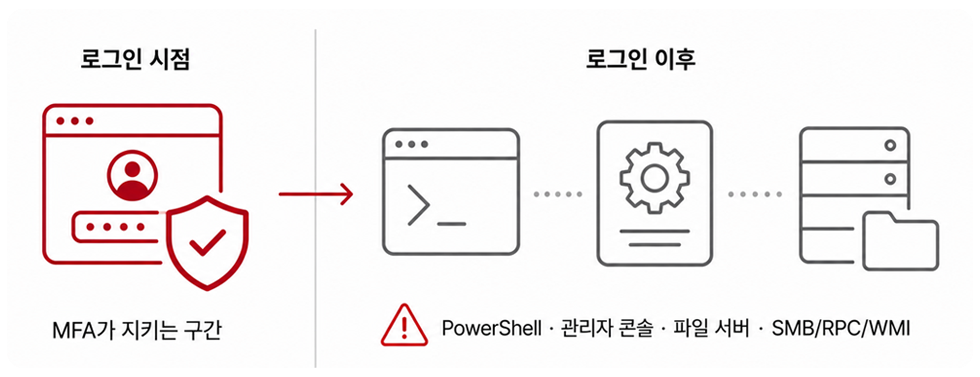
MFA는 로그인 시점을 검증합니다. 계정 정보를 입력하는 순간 추가 인증을 요구하는 방식으로, 이 구간에서는 대부분 정상적으로 작동합니다. 문제는 로그인 이후입니다. 인증을 통과한 계정은 파일 서버에 접근하고, PowerShell로 명령을 실행하고, 관리자 콘솔에 접속하고, 다른 시스템으로 이동합니다.
이렇게 계정이 실제로 움직이는 구간에는 MFA가 관여하지 않는 경우가 많습니다. 레거시 애플리케이션이나 서비스 계정처럼 애초에 MFA 적용이 기술적으로 어려운 영역도 존재합니다. 공격자 입장에서는 로그인 단계 한 번만 통과하면, 이후 단계에서 추가 인증을 요구받지 않을 가능성이 높다는 뜻이 됩니다. 계정 하나가 탈취되는 시점이 곧 랜섬웨어 사고의 시작점이 되는 구조입니다. Sophos는 이 현상을 "신원 침해가 랜섬웨어의 지배적인 전달 경로"라고 정리합니다.
Sophos가 제시하는 계정 탈취 방지책 세 가지
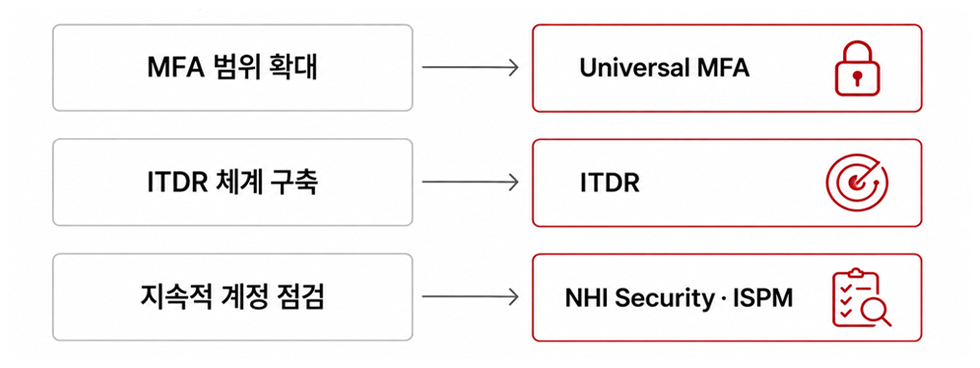
Sophos는 계정 탈취로 인한 랜섬웨어 사고를 막기 위한 방향으로 세 가지를 제시합니다.
첫째, MFA 범위 확대입니다.
지금까지 MFA는 대개 로그인 단계에만 걸려 있었습니다. 로그인 이후 계정이 실제로 쓰이는 지점, 즉 PowerShell로 명령을 내릴 때, 관리자 콘솔에 접속할 때, 레거시 시스템에 접근할 때도 똑같이 추가 인증을 요구하도록 만드는 것입니다. 세 가지 중 가장 먼저, 가장 넓게 적용해야 하는 축입니다.
둘째, 탐지·대응(ITDR) 체계 구축입니다.
MFA를 넓혀 놓아도, 그게 실제로 빠짐없이 걸려 있는지 확인할 방법이 없으면 소용이 없습니다. ITDR은 이 확인 작업을 실시간으로 대신합니다. 어떤 계정에 MFA가 아직 적용되지 않았는지, 어떤 계정이 평소와 다른 시간·다른 위치·다른 방식으로 접속을 시도하는지를 계속 지켜보다가, 이상 징후가 보이면 바로 알려주는 역할입니다.
셋째, 지속적인 점검 시스템입니다.
사람이 쓰는 계정뿐 아니라, 서버끼리 자동으로 데이터를 주고받거나 백업 프로그램이 사용하는 계정도 점검 대상에 포함해야 합니다. 이런 계정은 사람이 직접 로그인하지 않다 보니 관리 대상에서 빠지기 쉽고, MFA도 걸려 있지 않은 경우가 많습니다. 이럴 경우, 공격자 입장에서는 여전히 뚫고 들어갈 문이 남아 있는 셈입니다.
Silverfort의 강력한 계정 탈취 방지
Silverfort는 AD(Active Directory) 환경에 특화된 보안 솔루션으로, Sophos가 제시하는 방지책을 모두 충족합니다.
첫째, 모든 접근 지점에 인증 단계를 추가합니다. PowerShell, 커맨드라인, 관리자 콘솔, 레거시 애플리케이션처럼 기존 MFA가 닿지 못했던 곳까지 포함합니다. 시스템이나 애플리케이션 코드를 변경할 필요는 없습니다. 적용 방식은 에이전트 설치가 아니라, AD·Entra ID·Okta와 같은 IAM 인프라의 백엔드 단에서 모든 인증 요청을 실시간으로 검증하는 구조입니다. 이를 Runtime Access Protection(RAP)이라 부릅니다.
둘째, MFA 상태, 이상 징후 등을 실시간으로 확인합니다. AD와 Entra ID를 오가는 인증 패턴을 분석해, Kerberoasting과 같은 자격증명 탈취 기법이나 비정상적인 접속 시도를 26개 항목으로 탐지합니다.
셋째, 사람 계정과 서비스 계정을 함께 상시로 점검합니다. MFA가 빠진 계정, 오래 방치된 휴면 계정, 과도한 권한을 가진 계정을 찾아냅니다.
여기에 Authentication Firewall을 통해, 탈취된 계정의 이동 시도 자체를 정책 기반으로 차단할 수 있습니다. 낮은 버전의 인증 프로토콜 접속, 허용되지 않은 관리자 계정 접속 등을 실시간으로 거부하는 방식입니다. 즉, 계정이 이미 탈취된 상태라 하더라도 그 계정으로 실제 시스템에 접근하려는 매 순간을 다시 검증합니다. 로그인 시점 한 번이 아니라, 그 이후의 모든 접근 단계에 걸쳐서입니다.
랜섬웨어 사고의 73%는 신원을 통해 시작됩니다. 그중 탈취된 계정이 원인이었던 사고는 97%가 사고 당시 이미 MFA를 쓰고 있었습니다. 문제는 MFA를 켰는지가 아니라, 어디까지 켰는지였습니다. 로그인 화면은 지켰지만, 그 이후 PowerShell과 관리자 콘솔, 서비스 계정으로 이어지는 구간은 비어 있었습니다.
Silverfort는 모든 접근 지점에 인증을 걸고, 그 상태를 실시간으로 확인하고, 사람 계정과 서비스 계정을 함께 점검합니다. 세 가지를 따로 도입할 필요 없이 하나의 플랫폼에서 작동합니다. Silverfort 도입으로 우리 AD의 보안을 완성해보세요.
*출처: Sophos, "The State of Ransomware 2026" (Vanson Bourne 조사, 17개국 2,158개 조직 대상, 2026년 1~3월)*


Sophos는 지난 1년간 랜섬웨어 피해를 입은 기업 2,158곳을 대상으로 사고 원인을 조사했습니다. 가장 많은 원인 3개 중 하나는 탈취된 계정이었으며, 악성 이메일, 피싱이 함께 최상위권을 기록했습니다. 세 원인의 공통점은 하나입니다. 시스템의 결함이 아니라 사람과 계정, 즉 신원(identity)을 노렸다는 점입니다. 세 원인을 합치면 73%로, 랜섬웨어 사고의 열 건 중 일곱 건 이상이 신원을 통해 시작된 셈입니다.
특히 탈취된 계정이 원인이었던 사고는 97%가 사고 당시 이미 MFA를 사용하고 있었습니다. MFA(Multi-Factor Authentication, 다단계 인증)는 아이디와 비밀번호 외에 추가 인증 수단을 요구해 계정 도용을 막는 방식으로, 계정 보안의 기본 조치로 꼽힙니다. 그런데 이 기본 조치를 갖춘 조직 대부분이 계정 탈취로 이어졌습니다.
취약한 MFA를 사용한 것도 아니었습니다. 해당 조직들은 평균 2.5개의 MFA 방식을 동시에 운영하고 있었고, 그 구성은 일회용 비밀번호(52%), 푸시 알림(51%), 패스키(51%), FIDO2 토큰(32%)이었습니다. 업계에서 상대적으로 안전하다고 평가받는 인증 수단이 절반 가까이 포함된 구성입니다.
MFA는 로그인 시점을 검증합니다. 계정 정보를 입력하는 순간 추가 인증을 요구하는 방식으로, 이 구간에서는 대부분 정상적으로 작동합니다. 문제는 로그인 이후입니다. 인증을 통과한 계정은 파일 서버에 접근하고, PowerShell로 명령을 실행하고, 관리자 콘솔에 접속하고, 다른 시스템으로 이동합니다.
이렇게 계정이 실제로 움직이는 구간에는 MFA가 관여하지 않는 경우가 많습니다. 레거시 애플리케이션이나 서비스 계정처럼 애초에 MFA 적용이 기술적으로 어려운 영역도 존재합니다. 공격자 입장에서는 로그인 단계 한 번만 통과하면, 이후 단계에서 추가 인증을 요구받지 않을 가능성이 높다는 뜻이 됩니다. 계정 하나가 탈취되는 시점이 곧 랜섬웨어 사고의 시작점이 되는 구조입니다. Sophos는 이 현상을 "신원 침해가 랜섬웨어의 지배적인 전달 경로"라고 정리합니다.
Sophos는 계정 탈취로 인한 랜섬웨어 사고를 막기 위한 방향으로 세 가지를 제시합니다.
첫째, MFA 범위 확대입니다.
지금까지 MFA는 대개 로그인 단계에만 걸려 있었습니다. 로그인 이후 계정이 실제로 쓰이는 지점, 즉 PowerShell로 명령을 내릴 때, 관리자 콘솔에 접속할 때, 레거시 시스템에 접근할 때도 똑같이 추가 인증을 요구하도록 만드는 것입니다. 세 가지 중 가장 먼저, 가장 넓게 적용해야 하는 축입니다.
둘째, 탐지·대응(ITDR) 체계 구축입니다.
MFA를 넓혀 놓아도, 그게 실제로 빠짐없이 걸려 있는지 확인할 방법이 없으면 소용이 없습니다. ITDR은 이 확인 작업을 실시간으로 대신합니다. 어떤 계정에 MFA가 아직 적용되지 않았는지, 어떤 계정이 평소와 다른 시간·다른 위치·다른 방식으로 접속을 시도하는지를 계속 지켜보다가, 이상 징후가 보이면 바로 알려주는 역할입니다.
셋째, 지속적인 점검 시스템입니다.
사람이 쓰는 계정뿐 아니라, 서버끼리 자동으로 데이터를 주고받거나 백업 프로그램이 사용하는 계정도 점검 대상에 포함해야 합니다. 이런 계정은 사람이 직접 로그인하지 않다 보니 관리 대상에서 빠지기 쉽고, MFA도 걸려 있지 않은 경우가 많습니다. 이럴 경우, 공격자 입장에서는 여전히 뚫고 들어갈 문이 남아 있는 셈입니다.
Silverfort는 AD(Active Directory) 환경에 특화된 보안 솔루션으로, Sophos가 제시하는 방지책을 모두 충족합니다.
첫째, 모든 접근 지점에 인증 단계를 추가합니다. PowerShell, 커맨드라인, 관리자 콘솔, 레거시 애플리케이션처럼 기존 MFA가 닿지 못했던 곳까지 포함합니다. 시스템이나 애플리케이션 코드를 변경할 필요는 없습니다. 적용 방식은 에이전트 설치가 아니라, AD·Entra ID·Okta와 같은 IAM 인프라의 백엔드 단에서 모든 인증 요청을 실시간으로 검증하는 구조입니다. 이를 Runtime Access Protection(RAP)이라 부릅니다.
둘째, MFA 상태, 이상 징후 등을 실시간으로 확인합니다. AD와 Entra ID를 오가는 인증 패턴을 분석해, Kerberoasting과 같은 자격증명 탈취 기법이나 비정상적인 접속 시도를 26개 항목으로 탐지합니다.
셋째, 사람 계정과 서비스 계정을 함께 상시로 점검합니다. MFA가 빠진 계정, 오래 방치된 휴면 계정, 과도한 권한을 가진 계정을 찾아냅니다.
여기에 Authentication Firewall을 통해, 탈취된 계정의 이동 시도 자체를 정책 기반으로 차단할 수 있습니다. 낮은 버전의 인증 프로토콜 접속, 허용되지 않은 관리자 계정 접속 등을 실시간으로 거부하는 방식입니다. 즉, 계정이 이미 탈취된 상태라 하더라도 그 계정으로 실제 시스템에 접근하려는 매 순간을 다시 검증합니다. 로그인 시점 한 번이 아니라, 그 이후의 모든 접근 단계에 걸쳐서입니다.
랜섬웨어 사고의 73%는 신원을 통해 시작됩니다. 그중 탈취된 계정이 원인이었던 사고는 97%가 사고 당시 이미 MFA를 쓰고 있었습니다. 문제는 MFA를 켰는지가 아니라, 어디까지 켰는지였습니다. 로그인 화면은 지켰지만, 그 이후 PowerShell과 관리자 콘솔, 서비스 계정으로 이어지는 구간은 비어 있었습니다.
Silverfort는 모든 접근 지점에 인증을 걸고, 그 상태를 실시간으로 확인하고, 사람 계정과 서비스 계정을 함께 점검합니다. 세 가지를 따로 도입할 필요 없이 하나의 플랫폼에서 작동합니다. Silverfort 도입으로 우리 AD의 보안을 완성해보세요.
*출처: Sophos, "The State of Ransomware 2026" (Vanson Bourne 조사, 17개국 2,158개 조직 대상, 2026년 1~3월)*